
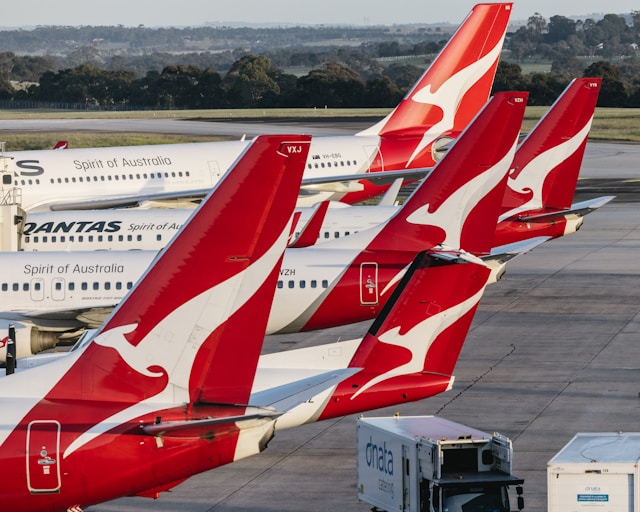
Quand la cybersécurité secoue le management, fragilise la confiance client et redéfinit les règles du jeu.
Le 30 juin 2025, Qantas Airways bascule dans la crise. Dernier jour de son exercice fiscal : un centre d’appels externalisé à Manille, une session compromise, une plateforme de service client infiltrée. En quelques heures, les données personnelles de 5,7 millions de clients sont exfiltrées.
Noms, adresses e-mail, numéros de téléphone, dates de naissance, numéros Frequent Flyer : le coffre n’a pas été forcé, mais la périphérie du système a cédé. Dans un secteur où la donnée vaut plus cher que le kérosène, la fuite agit comme un électrochoc.
Face à la gravité de l’incident, la CEO Vanessa Hudson prend la parole et assume publiquement la responsabilité : “Je présente mes excuses à chacun de nos clients. Nos systèmes sont désormais sécurisés, mais nous devons apprendre de cette attaque.”
Mais au-delà des données, c’est la gouvernance de Qantas qui se retrouve en première ligne.
Quand la chaîne d'approvisionnement devient un cheval de Troie
Les assaillants n’ont pas contourné un firewall, ils ont contourné la confiance. C’est dans les zones déportées que la brèche s’est ouverte : un centre d’appels offshore basé à Manille.
Les premières analyses pointent une attaque de social engineering assistée par IA : un faux agent Qantas, un échange crédible, un opérateur trompé… et les clés de la plateforme changent de mains.
Cet épisode rappelle une vérité dérangeante : dans un modèle mondialisé, chaque sous-traitant devient une extension de la surface d’attaque. Externaliser la relation client, c’est aussi externaliser une partie de sa sécurité. Mais la responsabilité, elle, ne se délocalise pas.
Une brèche contenue, mais des millions de cibles ouvertes
Qantas assure avoir contenu l’incident, mais la fuite agit comme un multiplicateur de menaces.
Dans les jours qui suivent, des vagues massives de phishing ciblent les clients :
faux remboursements de miles,
faux portails Qantas,
faux mails d’assistance.
Une hotline 24/7 est activée pour accompagner les clients dans la sécurisation de leurs identités. Mais la machine criminelle est en marche : chaque client exposé devient une cible.
Mais la réalité est brutale : une fois que des données personnelles ont été divulguées, chaque client devient un point d'entrée potentiel. La brèche peut être contenue, mais l'exploitation se poursuit.
Injonction du tribunal : Bouclier juridique ou opération de relations publiques ?
Le 17 juillet, Qantas obtient une injonction de la Cour Suprême de Nouvelle-Galles du Sud interdisant toute consultation, vente ou publication des données volées. L’annonce est forte, mais son efficacité est limitée.
Dans les forums clandestins, les juridictions nationales n’existent pas. Les groupes soupçonnés — ShinyHunters et Scattered Spider — opèrent hors d’atteinte. L’injonction vise donc autant à rassurer les clients et montrer une action visible qu’à préparer le terrain en cas de plaintes collectives.
L'objectif de l'injonction est différent :
Rassurer les clients et les investisseurs,
Démontrer une "action visible" aux régulateurs,
Construire une défense juridique en prévision d'éventuelles actions collectives.
Il s'agit moins d'une contre-mesure de cybersécurité que d'une stratégie de contrôle narratif. Dans l'économie des données volées, les attaquants se déplacent plus vite que les juges.
Le leadership touché... mais pas coulé
Pour montrer sa fermeté, le conseil d’administration frappe les dirigeants au portefeuille :
Au total, 522 000 AUD (~313 000 €) ont été supprimés ;
Dont 250 000 AUD (~150 000 €) déduits du seul bonus de la PDG Vanessa Hudson.
Sur le papier, c’est une sanction inédite. Dans les faits, la portée reste limitée : la rémunération totale de la CEO atteint 6,3 millions AUD — environ 3,8 millions € — en hausse de 40 % sur un an. La coupe représente à peine 4 % de son package.
Le geste est donc avant tout symbolique. Mais il marque un tournant : pour la première fois, la cybersécurité entre dans la grille d’évaluation des dirigeants. Les COMEX ne peuvent plus s’abriter derrière les RSSI : la résilience devient un KPI stratégique.
Pour certains observateurs, il s'agit toutefois d'un geste cosmétique plutôt que d'un changement structurel.
Profits en hausse, confiance en baisse
Officiellement, Qantas affiche une santé financière insolente : bénéfice en hausse de 15 %, à 2,4 milliards AUD — environ 1,45 milliard €. Mais derrière ces chiffres, la véritable dette est ailleurs : dans la confiance client.
Déjà ébranlée par des licenciements jugés illégaux, des ventes de vols annulés et des tensions sociales, la marque Qantas voit cet incident agir comme un catalyseur de défiance. Dans l’aérien, la sécurité — réelle ou perçue — est le socle de la fidélité. Une faille dans les données devient une faille dans la promesse de marque.
Pour regagner la confiance, Qantas
déploie une hotline dédiée,
renforce l’authentification des comptes Frequent Flyer
et donne aux clients un accès personnalisé aux informations compromises.
Mais rebâtir une réputation dans un secteur aussi exposé, c’est comme réparer un cockpit en plein vol : chaque erreur de communication peut coûter plus cher que la faille initiale.
Qantas, crash-test de la gouvernance cyber
L’affaire Qantas dépasse la fuite de données : c’est un stress test grandeur nature pour les modèles de gouvernance.
Elle met en évidence trois défis structurels :
celle des tiers externalisés, des identités humaines manipulées
et des processus de gestion de crise encore trop défensifs.
Les cybercriminels exploitent la supply chain, les décalages réglementaires et l’effet d’annonce pour maximiser leur levier. Face à eux, les COMEX doivent revoir leur posture : la cybersécurité n’est plus un centre de coûts, mais un indicateur de performance et de résilience.
La vraie question n’est plus : “Pouvait-on empêcher cette attaque ?”
Elle est désormais : “Votre gouvernance, vos prestataires et vos équipes sont-ils prêts à encaisser le prochain choc… sans décrocher du ciel ?”
Partager :

Gestion de la surface d'attaque externe
Anticipez les attaques. Découvrez ce que les cybercriminels savent déjà sur vous.
des violations de données réussies débutent sur des actifs exposés sur Internet.


