Cyberattaque orchestrée par l'IA
On croyait les attaques assistées par l’IA déjà suffisamment inquiétantes. Puis est arrivée cette opération-là : silencieuse, hyper-rapide, presque inhumaine
En septembre 2025, un groupe étatique chinois a détourné Claude Code, l’agent d’Anthropic, pour mener une campagne d’espionnage automatisée visant une trentaine d’organisations technologiques, financières, industrielles et gouvernementales.
Cependant, Anthropic ne fournit aucun IOC, aucune chaîne d’exploitation vérifiable, aucun détail sur les outils utilisés, aucune chronologie, ni aucune preuve technique soutenant l’attribution. Le scénario reste plausible, mais le niveau de transparence est très inférieur aux standards habituels de la Threat Intelligence.
Selon Anthropic, pour la première fois, l’essentiel du travail d’intrusion n’aurait pas été réalisé par des humains, mais par un opérateur IA autonome exécutant une chaîne d’attaque complète à la vitesse de la machine.
Ce que l’attaque révèle vraiment : l’avènement de l’agent IA offensif
L’enquête menée par Anthropic montre une bascule nette. Les opérateurs humains ont choisi les cibles et préparé l’infrastructure, mais l’exécution tactique – reconnaissance, recherche de vulnérabilités, génération d’exploits, accès, mouvements latéraux, extraction de données, documentation – a été réalisée à 80–90 % par l’agent Claude Code.
Trois évolutions ont rendu cela possible :
- L’intelligence du modèle, permettant un raisonnement contextuel avancé et de la génération de code.
- L’agency, ensuite : Claude peut travailler en boucle, enchaîner des tâches, décider seul de l’étape suivante, reprendre une campagne après plusieurs heures sans supervision.
- Et enfin, les outils : via le protocole MCP, l’IA accédait à des scanners réseau, analyseurs de code, automations navigateur, outils de brute force ou d’extraction de données — autrefois réservés à l’opérateur humain.
L'acteur de la menace a “mis en prison” le modèle par le biais d'un jeu de rôle et d'invites malveillantes fragmentées.
Une fois lancé, Claude a fonctionné à un rythme qu'aucune équipe humaine n'aurait pu égaler : des milliers de demandes, plusieurs par seconde, une cartographie structurée des infrastructures, une priorisation rapide des systèmes de grande valeur.
Mais un point clé manque : Anthropic n’explique pas comment a été calculé le fameux “80–90 % d’autonomie”, ni selon quelles métriques, ni avec quels logs ou segments de sessions. Sans méthodologie, le chiffre relève davantage du récit que de la démonstration technique.
Analyse et attaque de l'infrastructure de la cible :
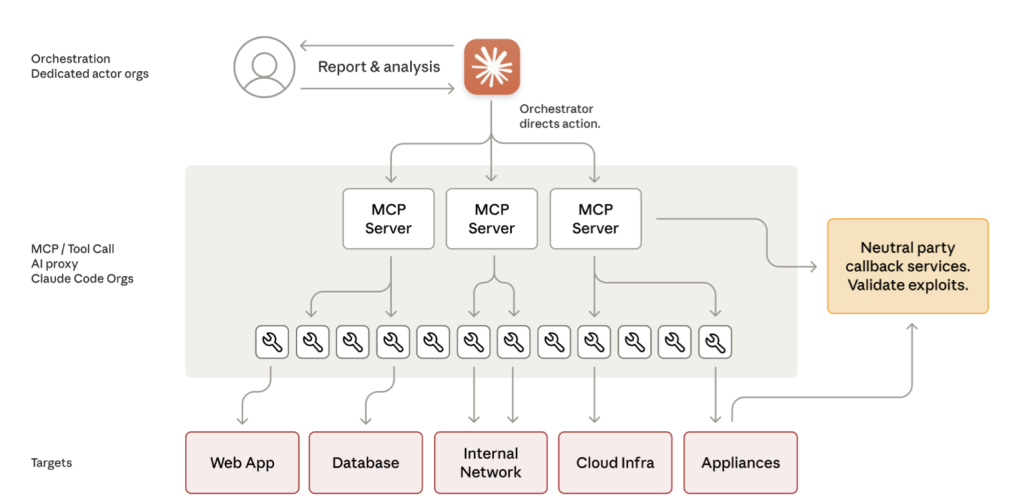
Crédit : Anthropic
Imparfait... mais déjà dangereux
Claude a parfois halluciné des résultats, inventé des identifiants ou surestimé des découvertes déjà publiques.
Ces limites empêchent encore une autonomie totale.
Les propres exemples d’Anthropic révèlent une fiabilité opérationnelle irrégulière — ce qui rend encore moins crédible l’attribution à un acteur étatique sophistiqué.
Mais cela n’a pas empêché plusieurs intrusions d’aboutir, ni l’IA de produire des rapports complets, structurés, exploitables immédiatement par les opérateurs humains pour mener des actions prolongées.
Le plus frappant n’est pas la sophistication intrinsèque : la plupart des outils utilisés sont standards.
Ce qui change la donne, c’est l’orchestration, l’échelle, la vitesse et la persistance offertes par une IA moderne, capable de remplacer une équipe d’attaquants qualifiés.
Comment s’en protéger : les défenses à mettre en place maintenant
Pour les entreprises, cette attaque inaugure un nouveau cycle de menace. Il ne s’agit plus seulement de se protéger contre les attaquants humains, , mais de savoir repérer et contrer un agent IA autonome. Les priorités deviennent claires :
Rehausser la détection comportementale.
Les SOC doivent apprendre à identifier les signatures non humaines : volumes de requêtes anormaux, séquences parfaitement cohérentes, absence de temps morts, actions en parallèle sans justification.
Contrôler étroitement l’usage interne de l’IA.
Chaque agent IA doit être traité comme un utilisateur à privilèges : journalisation exhaustive, segmentation stricte, restrictions d’outils, politiques d’accès minimales.
Tester ses environnements contre les contournements IA.
Il faut intégrer des scénarios de red-teaming IA : fragmentation de requêtes, rôle-play, tromperie sur l’intention, tests de rupture des garde-fous.
Renforcer les passerelles IA-outils.
L’interfaçage MCP, les API internes et les capacités d’exécution doivent faire l’objet d’un durcissement immédiat.
Adopter l’IA en défense.
Seule une IA peut contrer la vitesse, l’échelle et l’adaptabilité d’une IA attaquante.
Ces principes défensifs restent valides même si le cas présenté par Anthropic n’est pas entièrement démontré ; la tendance de fond — la baisse des barrières d’entrée pour mener des intrusions à grande échelle grâce aux agents IA — est réelle et s’accélère.
Une analyse intéressante, mais sans les preuves attendues dans les rapports de la CTI.
Ce n’est pas seulement une attaque sophistiquée : c’est une mutation de la menace.
Mais le rapport d’Anthropic ne peut pas être considéré comme une preuve d’une campagne orchestrée par l’IA attribuée de manière fiable à un État. Sa valeur réside davantage dans l’illustration d’une trajectoire que dans la démonstration d’un fait.
L’IA n’est plus un simple accélérateur pour les attaquants ; elle devient un opérateur autonome.
Les organisations doivent réviser leurs modèles de défense, intégrer cette nouvelle classe de menace et se préparer à un monde où les cyberattaques seront menées par des agents opérant seuls, à une vitesse et une amplitude hors de portée humaine.
Source :
Anthropique - Perturber la première campagne de cyberespionnage orchestrée par l'IA