

Selon le rapport 2025 de Delinea, 78% des organisations prévoient d'augmenter leurs budgets de gestion des identités et des accès (IAM) en 2025. La sécurité des identités n'est plus une préoccupation secondaire dans les stratégies de cybersécurité - elle en est devenue l'épine dorsale. Dans un monde hyperconnecté, où les environnements hybrides et multiclouds sont la norme, les identités des humains, des machines et maintenant des agents d'IA représentent la principale surface d'attaque. Les pirates n'abattent plus les murs - ils franchissent simplement la porte d'entrée.
En réalité, l'époque où l'on ne sécurisait que le périmètre du réseau est révolue. L'identité est le nouveau périmètre. Avec l'essor de l'informatique en nuage, des API ouvertes et des effectifs hybrides, l'important n'est plus de savoir d'où vient une connexion, mais qui accède à quoi. L'identité est devenue le centre gravitationnel de la cybersécurité moderne et le vecteur d'attaque le plus exploité.
Face à l'inefficacité croissante des mots de passe, à l'explosion des identités non humaines et aux attaques de plus en plus sophistiquées, les entreprises doivent repenser radicalement leur approche.
Les méthodes d'authentification traditionnelles (OTP, SMS, courrier électronique) montrent leurs limites. Les techniques modernes d'authentification multifactorielle résistante au phishing et de protection de l'identité des machines sont désormais essentielles. Les organisations se tournent vers des facteurs renforcés tels que les clés de sécurité FIDO2, la reconnaissance biométrique cryptée et des protocoles comme Okta FastPass ou Windows Hello.
Défis en matière de sécurité de l'identité
Si les piliers traditionnels tels que l'IAM, la gouvernance et l'administration des identités (IAG) et la gestion des accès privilégiés (PAM) restent essentiels, ils n'ont pas été conçus pour faire face aux menaces actuelles centrées sur l'identité.
L'un des principaux défis est la prolifération des identités : la prolifération et la fragmentation des comptes dans des environnements hétérogènes (nuages multiples, systèmes existants, applications SaaS). Les utilisateurs possèdent souvent plusieurs comptes, et les identités des machines (comptes de service, clés API...) sont souvent négligées.
Un autre dilemme consiste à trouver un équilibre entre la sécurité et l'expérience de l'utilisateur. Trop de frictions nuisent à la productivité. Trop peu de contrôle, et le risque explose. Les organisations ont besoin d'outils sophistiqués et de politiques bien définies pour trouver le bon équilibre.
Les outils de sécurité de l'identité fonctionnent souvent en silos et ne sont pas conçus pour gérer l'ampleur actuelle de la prolifération des identités :
- L'IAM vérifie les événements de connexion mais pas l'adéquation des droits d'accès.
- L'IAG procède à des examens périodiques, mais ne détecte pas en temps réel l'escalade des privilèges.
- PAM protège les informations d'identification humaines privilégiées mais ignore souvent les identités non humaines (API, charges de travail en nuage).
L'explosion de l'hybride - sur site, multi-cloud, SaaS - amplifie ces faiblesses. Les attaquants exploitent les comptes dormants, les privilèges excessifs et les mauvaises configurations pour se déplacer latéralement sans être détectés.
Tendances en matière de sécurité de l'identité pour 2025
La sécurité de l'identité est en pleine mutation. Les anciens modèles tels que l'authentification statique, la dépendance à l'égard d'un fournisseur d'identité unique (IdP) ou les défenses basées sur le périmètre ne tiennent plus face à la complexité et aux menaces actuelles.
Les stratégies multi-IdP deviennent la norme
Les organisations s'éloignent de la dépendance à l'égard d'un seul IdP. Elles combinent désormais Azure AD, Okta, Google Workspace et d'autres pour répartir les risques et répondre à des besoins divers. Cette approche améliore la flexibilité et la sécurité, en particulier dans les environnements post-fusion où plusieurs systèmes d'identité doivent coexister. Sans une orchestration adéquate, ces configurations hybrides deviennent des points faibles critiques.
Les IdP de secours ne sont plus facultatifs. Les entreprises doivent tester régulièrement les mécanismes de basculement afin de garantir un accès ininterrompu en cas de panne ou de compromission.
Le CAEP est en plein essor
Le protocole d'évaluation continue de l'accès (CAEP) ajuste dynamiquement les autorisations d'accès en fonction du risque en temps réel. Un utilisateur qui se connecte à partir d'un lieu inhabituel ou d'un appareil non fiable peut voir son accès immédiatement restreint, sans attendre une nouvelle session. Le CAEP permet un contrôle d'accès dynamique, aligné sur les stratégies de confiance zéro. Google et Microsoft soutiennent activement son adoption par l'intermédiaire de l'OpenID Foundation.
Le tissu identitaire devient essentiel
Dans un écosystème distribué, Identity Fabric fédère plusieurs sources d'identité dans le cadre de politiques de sécurité unifiées. Cela permet de centraliser la surveillance des accès, la détection des dérives et d'accélérer la réponse aux incidents, piliers essentiels de la résilience dans les environnements complexes.
L'essor de l'ITDR
Défini par Gartner en 2022, l'Identity Threat Detection and Response (ITDR) applique les principes de l'EDR aux identités. Ces outils détectent et répondent en temps réel aux attaques basées sur l'identité, telles que le bourrage d'identité ou la fatigue du MFA.
Avec le développement des environnements SaaS, les solutions ITDR gagnent en popularité. Ces solutions mettent en corrélation les activités suspectes (mouvement latéral, escalade des privilèges, utilisation anormale de l'identité de la machine) autour de l'identité ciblée et attribuent des scores de risque dynamiques pour guider la réponse à l'incident.
L'émergence de l'IASM
La gestion de la surface d'attaque de l'identité (Identity Attack Surface Management - IASM) adapte l'ASM traditionnel (axé sur les réseaux et les points d'extrémité) à l'identité. L'IASM cartographie et analyse en permanence les identités, en mettant en évidence les risques d'accès et les voies d'attaque potentielles.
En s'intégrant à IAM, IAG et PAM, IASM comble le manque de visibilité laissé par les outils existants.
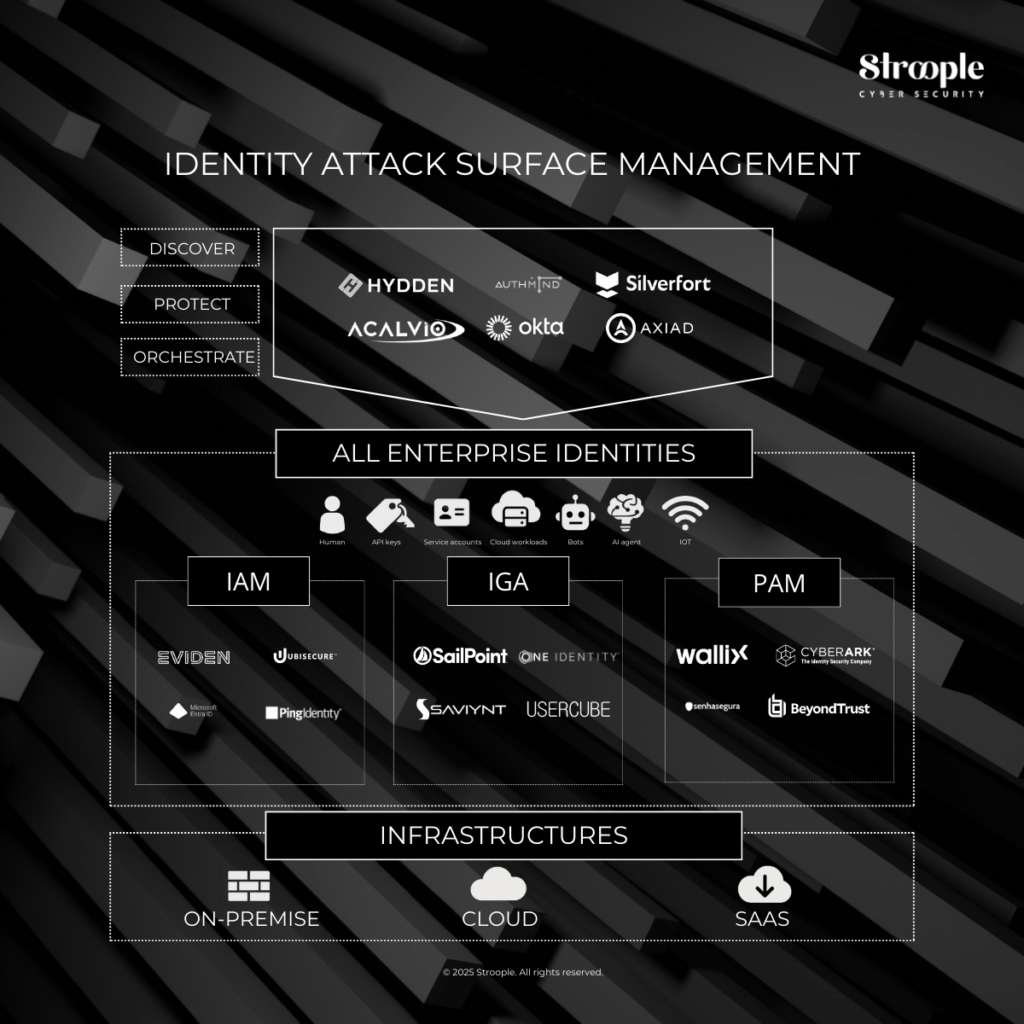
Il détecte les droits excessifs (par exemple, un utilisateur marketing ayant accès aux données financières), surveille les dérives (comptes dormants réactivables, violations des politiques) et déclenche des alertes. Intégré au SIEM et au XDR, il permet de détecter en temps réel les menaces liées à l'identité et d'apporter des réponses automatisées telles que le MFA adaptatif ou la suspension de compte.
IASM automatise également les droits d'accès en fonction des fonctions professionnelles réelles, en prenant en charge la révocation en temps réel lors des changements de rôle et en garantissant des pistes d'audit complètes pour la conformité réglementaire (GDPR, HIPAA, etc.).
En unifiant l'IAM, l'IGA et le PAM au sein d'une stratégie de surveillance continue, IASM améliore la posture de sécurité, l'efficacité opérationnelle et la conformité.
Identité : Le nouveau noyau stratégique de la cybersécurité
L'identité est désormais le nouveau périmètre de sécurité. Avec l'évolution des menaces, la sécurité de l'identité devient un impératif stratégique pour toutes les organisations. Son avenir réside dans les environnements multi-IdP orchestrés, l'évaluation des risques en temps réel (CAEP) et la détection continue (ITDR).
Un audit de maturité est essentiel pour mettre en œuvre cette vision - mesurer les niveaux de contrôle actuels et donner la priorité aux améliorations. Des cadres tels que l'Identity Fabric Model (KuppingerCole), Zero Trust Identity (Forrester), NIST 800-207, CIS Controls v8 (couvrant les comptes, les privilèges, MFA, les identités non humaines), le protocole SCIM pour l'automatisation de l'identité SaaS, et les critères ITDR de Gartner fournissent des bases solides.
La sécurité de l'identité n'est pas seulement une préoccupation technique. C'est un moteur de la performance, de l'agilité et de la conformité de l'entreprise. Une architecture IAM bien orchestrée améliore l'intégration des ressources humaines, accélère le provisionnement des accès et automatise la révocation. Les outils de gouvernance des identités rationalisent les demandes d'accès, réduisent les cycles d'approbation et garantissent une auditabilité totale.
Pour les équipes informatiques, cela signifie moins d'interventions manuelles et des volumes de tickets plus faibles. Pour les unités opérationnelles, cela améliore la productivité et la conformité réglementaire. Pour les dirigeants, cela permet une agilité organisationnelle - essentielle à une époque d'hybridation de la main-d'œuvre et de transformation numérique rapide.