
Des soft hyphens aux homographes, même combat : normaliser, décoder, corréler, sensibiliser.
Vous parcourez votre boîte de réception. Un objet apparaît : “Votre mot de passe va expirer”. Impeccable, sans faille, parfaitement crédible. À l'ouverture, tout semble normal. Pourtant, cet e-mail est un piège : l'objet contient des caractères invisibles insérés pour tromper l'œil humain et surtout les systèmes de filtrage automatisés. À l'instar des attaques par homographe, où des caractères visuellement similaires remplacent des lettres dans un nom de domaine ou une URL pour créer la confusion, ce stratagème exploite les subtilités de l'Unicode pour tromper à la fois la perception humaine et l'analyse des machines.
Ce feint-silence dans l’en-tête est une évolution stratégique du phishing : l’attaquant ne cache plus seulement l’URL, il fragmente le texte même que les filtres surveillent. On vous explique comment cela fonctionne, pourquoi c’est dangereux et que faire immédiatement pour s’en protéger.
1. Ce que les experts ont découvert
Des chercheurs de l’Internet Storm Center ont observé un e-mail malveillant dont la ligne d’objet paraissait étrange dans la liste des messages Outlook, mais normale une fois ouverte.
L’analyse des en-têtes a révélé une ligne d’objet divisée en deux parties encodées :

Ce format appelé encoded-word RFC 2047 est une façon d’envoyer des caractères spéciaux dans un e-mail (souvent via un encodage Base64). Une fois décodé, le texte affichait bien « Your Password is About to Expire », mais des soft hyphens (U+00AD), c’est-à-dire des tirets de césure invisibles, avaient été ajoutés entre les lettres. Ces caractères perturbent les filtres sans être visibles pour l’utilisateur.
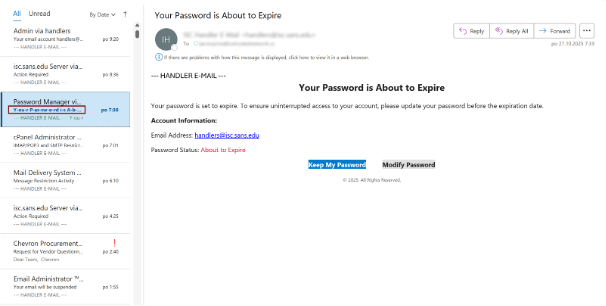
Crédit : Internet Storm Center
2. Comment fonctionne cette attaque
Imaginez l’en-tête d’un e-mail comme la ligne d’adresse d’une enveloppe. Normalement, on y écrit en clair. Ici, l’attaquant glisse un mode d’écriture « codé » prévu par les standards e-mail, appelé encoded-word. C’est une astuce autorisée par la norme RFC 2047, qui sert normalement à transporter proprement des accents ou des alphabets non latins. Elle emballe le texte de l’objet dans un petit paquetage technique, un peu comme si l’on mettait un post-it plié à l’intérieur de l’adresse.
À l’intérieur de ce paquet, le texte est écrit en UTF-8, l’alphabet universel de l’Internet, puis compressé en Base64 pour voyager sans se déformer. Au moment de l’affichage, le client mail déplie le paquet et montre un objet parfaitement lisible pour l’utilisateur.
C’est là que la ruse opère. L’attaquant insère entre les lettres de faux caractères appelés soft hyphens (code U+00AD). Ce sont de petits marqueurs de césure, normalement utilisés pour indiquer où un mot pourrait être coupé si le texte devait passer à la ligne. Dans un e-mail classique, ils sont invisibles pour le lecteur : rien ne change à l’affichage.
Mais dans le code du message, ces caractères sont bien présents. Ainsi, un mot de passe devient, en réalité, p-a-s-s-w-o-r-d, avec des séparations invisibles entre chaque lettre. L’utilisateur voit un mot normal, mais le filtre automatique, lui, ne reconnaît plus le mot-clé. Les règles de détection basées sur des mots suspects ne s’appliquent donc pas, et le message passe entre les mailles du filet.
En combinant le paquetage encoded-word (RFC 2047), l’encodage UTF-8 et l’insertion de soft hyphens, l’attaquant fabrique un objet à double visage : lisible et convaincant pour l’humain, fragmenté et donc difficile à reconnaître pour les moteurs de détection basés sur des mots clés.
3. Pourquoi c'est préoccupant
Les règles de détection classiques ne voient plus les mots sensibles (« mot de passe », « compte », « urgent »). L’en-tête du message devient un vecteur d’évasion à part entière, souvent ignoré par les filtres. Par suite, les taux de réussite des campagnes de phishing augmentent, notamment pour le vol d’identifiants ou la compromission de comptes professionnels.
4. Comment se protéger efficacement
4.1 Règles de la passerelle de messagerie (MTA / MTA-AV / CASB)
- Décodage systématique des en-têtes codés : Avant l'inspection, décodez tous les Mots encodés RFC 2047 dans les champs Subject, From et Reply-To, puis analyser la version décodée (par exemple, en-tête brut → décodage → normalisation → analyse).
- Détection des caractères invisibles : Dans la version décodée, recherchez les caractères suspects du format Unicode - au minimum U+00AD (trait d'union souple), U+200B (espace de largeur nulle), U+200C/200D (ZWNJ/ZWJ). S'ils apparaissent en grand nombre (seuil à définir), marquez ou mettez en quarantaine le message.
- Signatures d'alerte et exemples de regex :
- Détecter la présence de mots codés dans le sujet : =\ ?[^ ?]+\ ?[BbQq]\ ?[A-Za-z0-9+/=]+\?=
- Après le décodage, détectez le trait d'union souple : recherchez le symbole\u00AD ou hex\xAD.
- Règle combinée : Le sujet correspond au mot encodé ET le mot décodé contient U+00AD → gravité élevée
- Assainissement avant l'exposition : Supprimer les caractères invisibles de l'objet présenté aux utilisateurs et afficher un avis si la version originale diffère (par exemple, bannière : “Objet modifié par la passerelle de messagerie pour des raisons de sécurité”).
- Blocage conditionnel : Si le sujet décodé contient plus de N caractères de contrôle de format etle corps du message contient des URL externes, le message est automatiquement mis en quarantaine (par exemple, N ≥ 3).
4.2 Règles SIEM / SOC
- L'ingestion des journaux MTA : Indexez des événements tels que “subject_decoded_contains_invisible” en tant que champs structurés.
- Alerte corrélée : Combinez la détection d'un sujet modifié avec toute connexion webproxy à un domaine de collecte d'informations d'identification → Priorité élevée.
- Mises à jour du manuel de jeu sur les incidents : Incluez l'isolation des comptes, la collecte de journaux de boîtes aux lettres, la recherche de liens et l'invalidation de la session en cas de compromission.
4.3 Détection des points d'accès et des proxy Web
Bloquez ou mettez en bac à sable les domaines hébergeant des pages de collecte d'informations d'identification (par exemple) : stopsoriasis[.]co[.]il/Webmail/webmail.php), enregistrer toutes les tentatives d'accès et les mettre en corrélation avec les alertes du filtre de messagerie.
- Tests et exercices pratiques
- Test technique : Envoyez quelques courriels codés RFC 2047 contenant des traits d'union souples (U+00AD) et confirmez qu'ils sont décodés, détectés et enregistrés par la passerelle de messagerie et le SIEM.
- Simulation d'utilisateur : Lancez une petite simulation interne de phishing et mesurez les rapports par rapport aux taux de clics.
- Contrôle des faux positifs : Assurez-vous que la suppression des caractères invisibles n'affecte pas les messages légitimes (noms avec accents, caractères non latins, etc.).
- Corrélation courrier-web :Simulez un clic vers un domaine de test contrôlé et vérifiez que le playbook SOC est déclenché.
Les attaques par caractères invisibles dans la ligne d’objet montrent que la sécurité ne se joue plus seulement dans le contenu des e-mails, mais aussi dans leur structure.
En décodant systématiquement les en-têtes, en détectant les caractères invisibles et en sensibilisant les utilisateurs, une entreprise peut éliminer ce risque avant qu’il ne se propage à grande échelle.
Les menaces évoluent dans le silence du code : il faut désormais regarder ce que nos yeux ne voient pas.
Source : Internet Storm Center - Un hameçonnage avec des caractères invisibles dans la ligne d'objet



