
Le 18 novembre 2025, les autorités européennes EBA, ESMA et EIOPA ont publié la première liste des prestataires TIC considérés comme « critiques » au sens du Digital Operational Resilience Act. Derrière ce geste réglementaire se cache un véritable diagnostic stratégique. Pour la première fois, l’Europe expose noir sur blanc les dépendances technologiques qui conditionnent la résilience de son système financier.
Cette liste, qui place dix-neuf acteurs sous supervision directe d’un “Lead Overseer” européen, ouvre une nouvelle ère : celle où les fournisseurs technologiques deviennent des acteurs régulés à part entière, au même titre que les institutions financières. Audits renforcés, tests obligatoires, demandes d’informations, plans de remédiation et transparence accrue sont désormais imposés à ces géants, dont la défaillance pourrait perturber la stabilité financière de l’Union.
Pour les banques, assurances, OPCA, infrastructures de marché et fintechs, DORA ne change pas les obligations déjà en vigueur, mais il change la réalité opérationnelle. Les prestataires critiques doivent absorber des contraintes nouvelles, revoir leurs SLA, ajuster leurs modèles de support et parfois même répercuter des coûts de conformité. Les organisations devront en conséquence repenser leurs analyses de risque, leurs plans de continuité, leurs stratégies cloud et leurs relations contractuelles.
Une liste qui révèle sans filtre la véritable architecture numérique européenne
La liste publiée par la Commission regroupe les acteurs suivants : Accenture, Amazon Web Services, Bloomberg, Capgemini, Colt, Deutsche Telekom, Equinix, FIS, Google Cloud, IBM, InterXion, Kyndryl, LSEG Data and Risk, Microsoft Ireland, NTT Data, Oracle, Orange, SAP et Tata Consultancy Services.
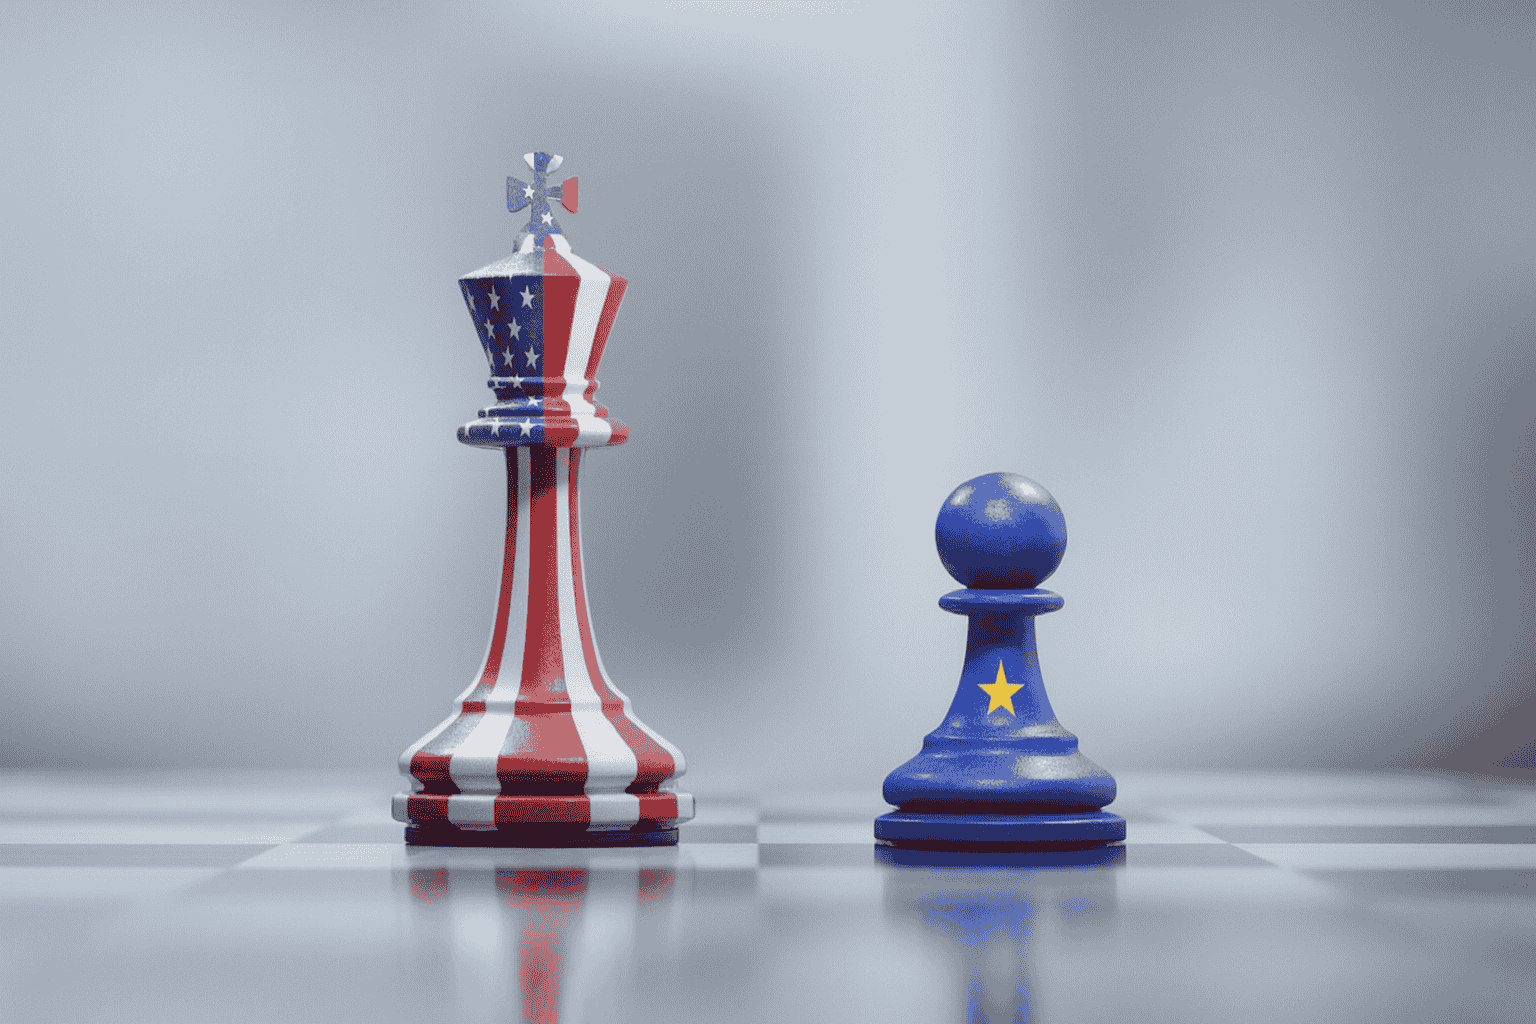
Cette cartographie officielle éclaire une vérité longtemps connue mais rarement assumée publiquement : la résilience du secteur financier européen repose en grande partie sur des acteurs américains. Ni le cloud souverain, ni les initiatives européennes de cybersécurité, ni les opérateurs locaux n’ont, jusqu’ici, réussi à constituer un écosystème capable de rivaliser avec la puissance des hyperscalers.
Les hyperscalers américains : un monopole construit par la commande publique américaine
Derrière la domination d’AWS, Microsoft et Google se cache un élément souvent occulté dans les débats européens : ces acteurs ont été propulsés par la commande publique américaine. L’État fédéral a massivement investi dans leurs infrastructures, leur assurant les volumes, les ressources financières et la crédibilité nécessaires pour séduire ensuite le monde entier.
À ce soutien public s’ajoute un écosystème financier américain nettement plus puissant et plus tolérant au risque, où les levées de fonds massives, les cycles d’investissement longs et les paris industriels ambitieux sont facilités par la profondeur du capital-risque, la liquidité des marchés et une culture de l’hypercroissance.
Ces conditions, structurellement plus favorables qu’en Europe, ont permis aux hyperscalers de financer des capacités d’infrastructure colossales pendant plus d’une décennie, bien avant leur rentabilité.
Là où les États-Unis ont construit la domination de leurs hyperscalers en les nourrissant par la commande publique fédérale et les programmes de défense, la France n’a pas fait le choix d’un “Buy French” numérique, ni même d’un “Buy European” structuré. L’Allemagne commence à utiliser davantage ses achats publics pour soutenir ses filières industrielles, notamment dans le cloud et la cybersécurité, quand la France reste enfermée dans une logique de neutralité apparente des marchés. Résultat : face à une concurrence internationale déloyale ou asymétrique, nos champions nationaux restent sous-dimensionnés par rapport au potentiel de la commande publique, tandis que les géants américains sont surreprésentés dans les grands contrats de l’État, des opérateurs publics et des collectivités.
Cette réalité change la lecture de DORA. L’Europe ne fait que constater une dépendance technologique née ailleurs, façonnée par une stratégie industrielle étrangère. Elle tente aujourd’hui de compenser cette absence de politique industrielle par un cadre de supervision. Faute d’avoir construit ses champions, elle encadre ceux des autres.
Une dynamique nouvelle : la géopatriation s’installe dans le paysage européen
Derrière la liste DORA émerge un autre phénomène décisif : la géopatriation. Selon Gartner, ce sera l’une des tendances technologiques majeures de 2026. Les entreprises européennes, après deux décennies de migration vers les clouds mondiaux, commencent à rapatrier leurs données et applications vers des solutions souveraines ou locales.
Ce mouvement, né dans les secteurs régaliens, s’étend désormais aux collectivités, aux opérateurs parapublics, aux mutuelles, aux hôpitaux, mais aussi à des acteurs privés. L’enjeu ne se limite plus à la conformité RGPD : il s’agit de reprendre le contrôle sur les données, les contrats, les coûts, la relation client et la stabilité des services.
La vague de rachats d’acteurs français par des groupes américains alimente cette sensibilité. Beaucoup d’organisations cherchent désormais des solutions européennes capables de leur garantir un support local, une maîtrise tarifaire et un cadre contractuel en droit français.
Infrastructures critiques : une dépendance invisible, mais déterminante
Les acteurs américains Equinix et InterXion ainsi que les grands opérateurs télécoms européens forment la colonne vertébrale oubliée du numérique. Ils hébergent les cœurs applicatifs, structurent les interconnexions et concentrent les flux du secteur financier. Leur désignation comme prestataires critiques reconnaît enfin leur rôle stratégique.
Seuls Orange et Deutsche Telekom incarnent une capacité réellement européenne dans cette catégorie. Les autres acteurs, majoritairement américains, fournissent les infrastructures physiques sur lesquelles reposent banques, assurances, plateformes de paiement et marchés financiers.
Or, ces dépendances sont aussi des vulnérabilités. Les incidents de 2024 et 2025 l’ont démontré :
- l’attaque Snowflake, qui a exposé des données sensibles de clients dans le monde entier ;
- la panne CrowdStrike qui a paralysé services publics, compagnies aériennes, hôpitaux et acteurs critiques ;
- et surtout la panne Cloudflare de l’automne 2025, qui a rendu inaccessibles pendant plusieurs heures des milliers de services en Europe (banques, portails publics, SaaS, connecteurs IAM, solutions de sécurité).
Logiciels critiques et données financières : l’autre zone de dépendance
SAP, Oracle, Bloomberg, FIS et LSEG contrôlent l’essentiel des systèmes transactionnels, des données de marché, des ERP bancaires et des chaînes de traitement critiques. SAP symbolise la capacité européenne à produire des solutions logicielles de rang mondial, mais il fait figure d’exception. Le reste de l’écosystème est dominé par des acteurs extra-européens.
Infogérance et conseil : un pouvoir stratégique souvent sous-estimé
Accenture, Kyndryl, Tata Consultancy Services, NTT Data et dans une moindre mesure Capgemini assurent une grande partie des intégrations, transformations, migrations cloud et exploitations des SI financiers. Leur empreinte sur les projets stratégiques est immense. La dépendance n’est pas seulement technologique ; elle est aussi organisationnelle.
Un enjeu de souveraineté : l’Europe doit reprendre la main
Trois prestataires européens seulement figurent sur les dix-neuf acteurs critiques : SAP, Orange et Capgemini. Et aucun d’eux n’opère un cloud hyperscale capable de rivaliser avec AWS, Azure ou Google Cloud. La souveraineté européenne reste donc fragmentaire, concentrée sur quelques briques isolées.
Face à ce constat, l’Europe développe un outil inédit : le score de souveraineté du cloud. Ce référentiel permet enfin d’évaluer objectivement le niveau de souveraineté d’un prestataire. Son adoption par les organisations publiques et privées transforme progressivement le marché. À terme, il pourrait devenir un critère obligatoire dans les appels d’offres, accélérant la géopatriation déjà à l’œuvre.
Conséquences pour les institutions financières : un nouveau cadre stratégique, pas seulement réglementaire
DORA impose une transformation profonde de la gouvernance : cartographie des actifs, identification des dépendances critiques, gestion des risques TIC, formalisation des politiques de sécurité, supervision renforcée des tiers, notification stricte des incidents et tests de résilience réguliers.
L’intégration de la souveraineté dans cette gouvernance devient un levier majeur. Les organisations qui comprennent que la résilience ne se limite pas à la conformité peuvent transformer DORA en avantage concurrentiel : meilleure maîtrise contractuelle, réduction du risque de concentration, amélioration du contrôle opérationnel, renforcement de la confiance avec clients et partenaires.
Vers un modèle hybride : une souveraineté pragmatique
Le marché évolue vers un modèle hybride : une partie des usages restera dépendante des hyperscalers, faute d’alternatives. Mais la croissance des solutions souveraines, françaises et européennes, devient un pilier essentiel pour les briques critiques, sensibles ou stratégiques. La souveraineté cesse d’être un absolu ; elle devient une architecture.
Une Europe qui régule en attendant de reconstruire sa puissance numérique ?
La publication de la liste DORA constitue un acte politique autant que réglementaire. Elle montre où se situent les vulnérabilités, où se concentrent les risques systémiques et où l’Europe doit investir pour regagner en autonomie stratégique.
En attendant, elle choisit de réguler ce qu’elle ne peut encore remplacer. Pour les COMEX, la question n’est plus de savoir si leur organisation est dépendante de ces prestataires critiques, mais comment gouverner cette dépendance, l’anticiper et l’intégrer dans leur stratégie de résilience.
DORA ne réduit pas la dépendance. Il la révèle et invite l’Europe à reprendre progressivement le contrôle de son destin numérique.
Partager :


