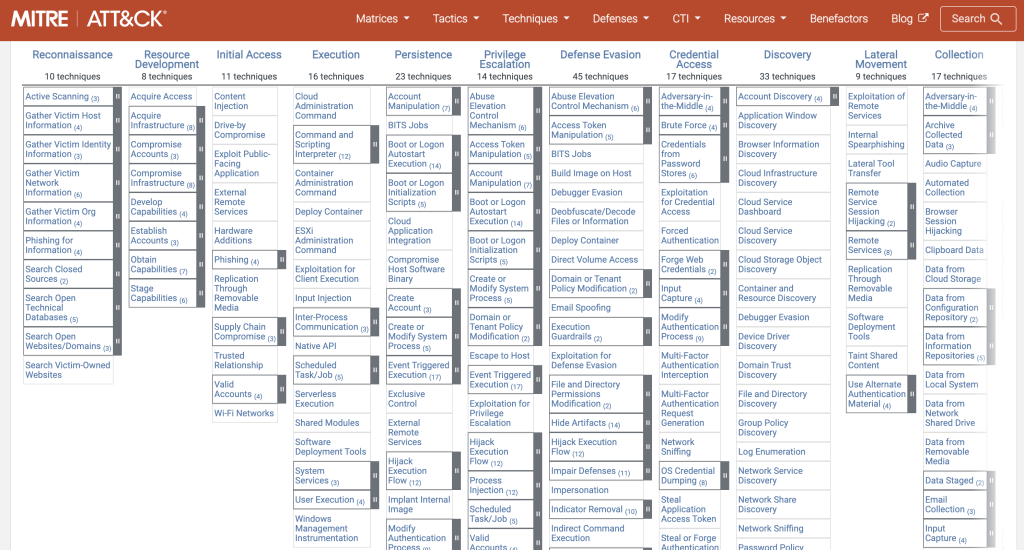
Le cadre ATT&CK de MITRE continue d'évoluer pour rester en phase avec les menaces du monde réel. La version 17, publiée en Avril 2025L'adoption de ce programme marque une étape stratégique majeure.
Cette mise à jour renforce la couverture pour Entreprise, mobile et ICS. Il affine la structuration des connaissances, améliore la précision technique et intègre de nouveaux types de menaces qui étaient jusqu'à présent sous-représentés.
Voici ce que vous devez retenir.
Cartographie améliorée des attaques
Hyperviseurs VMware ESXi : Une cible explicite
Pour la première fois, MITRE ATT&CK ajoute une plateforme dédiée à VMware ESXi environnements.
Les ransomwares ciblant de plus en plus directement les hyperviseurs, ce changement était essentiel. Trois nouvelles techniques viennent renforcer cette couverture :
CLI de l'hyperviseur
Commande d'administration ESXi
Découverte de la machine virtuelle
En pratique, cela permet de mieux modéliser les attaques observées récemment contre les infrastructures de clouds privés (par exemple, les campagnes visant les ESXiArgs, LockBit sur ESXi).
Une plus grande précision dans les mesures d'atténuation
Les mesures d'atténuation des entreprises ont été remaniées pour être plus facile à mettre en œuvre. L'objectif est clair : faire de l'intégration dans les plans de défense et Confiance zéro plus facilement.
Exemple : mesures d'atténuation contre détournement du flux d'exécution sont désormais alignés sur les durcissement post-exploitation les meilleures pratiques.
Clarification sur les dispositifs de réseau
La plateforme anciennement appelée "Réseau" devient "Dispositifs de réseau".
Objectif : supprimer les attaques uniquement fondées sur l'ambiguïté à l'encontre des équipement tels que les commutateurs, les routeurs et les pare-feu sont couverts, et non le trafic général du réseau.
Rationalisation et fusions techniques
Plusieurs techniques redondantes ou ambiguës ont été regroupées pour plus de clarté :
Flux d'exécution du pirate : chargement latéral de DLL est désormais fusionné avec Flux d'exécution du pirate : DLL.
Détournement de l'ordre de recherche des DLL a également été renommé pour refléter ces changements.
Ces fusions permettent d'éviter toute confusion entre des méthodes d'injection de DLL étroitement liées mais techniquement distinctes.
Par MITRE Domain : Ce qui change
Domaine de l'entreprise
14 tactiques, 211 techniques, 468 sous-techniques, 755 logiciels référencée.
Nouvelles techniques :
Fichiers ou informations obfusqués : Contrebande de SVG
Fichiers ou informations obfusqués : Insertion de code indésirable
Mascarade : Remplacer les arguments du processus
Exécution du proxy de Trusted Developer Utilities : JamPlus
Champ d'application élargi :
Extensions de logiciels : Extensions de l'IDE
Exécution par l'utilisateur : Copier-coller malveillant
Email Bombing et Usurpation d'adresse électronique ajoutées en tant que techniques autonomes.
Domaine mobile
12 tactiques, 75 techniques, 46 sous-techniques, 118 logiciels.
Ajouté :
Solution de virtualisation (techniques liées aux solutions de virtualisation mobile)
Mise à jour majeure de Échange de cartes SIM 2.0.
Domaine ICS (systèmes de contrôle industriel)
12 tactiques, 83 techniques, 0 sous-techniques, 23 logiciels.
Patchs et ajustements :
Suppression des alarmes, Manipuler l'image E/S, Rootkit.
Menace nouvellement identifiée :
FrostyGoop, un logiciel malveillant industriel spécialisé.
Se concentrer sur les nouveaux acteurs de la menace et les logiciels malveillants
Groupes de menaces (APT) ajoutés
APT42 (Iran) : l'espionnage au Moyen-Orient.
RedEcho (Chine) : contre les infrastructures critiques indiennes.
Tortue de mer : le détournement de l'infrastructure DNS critique.
Fourmi de velours et Typhon salé : récemment liés à des attaques contre la chaîne d'approvisionnement.
Logiciels et programmes malveillants récents
LightSpy (surveillance mobile avancée).
StrelaStealer (vol de données d'identification).
ShrinkLocker (ransomware ciblant le secteur bancaire).
Kapeka (implant modulaire).
BlackByte 2.0, LockBit 3.0, Akira v2 illustrant la sophistication croissante des ransomwares modernes.
Ce qu'il faut retenir
MITRE ATT&CK v17 ne se contente pas de documenter de nouvelles techniques. Elle structure le paysage des menaces telle qu'elle se déroule aujourd'hui:
- Attaques contre hyperviseurs
- Obscurcissement extrême
- Abus du comportement de l'utilisateur
- L'essor de la ingénierie sociale et vecteurs hybrides
Pour SOCs, Analystes CTI, et architectesCette évolution est essentielle pour aligner les détection, chasse, et réponse avec les méthodes réelles de l'adversaire.
Ressources officielles
Officielle MITRE ATT&CK v17 changelog : https://attack.mitre.org/versions/v17/
Officielle mettre à jour la documentation: https://attack.mitre.org/resources/updates/updates-april-2025/