Skip to content
Stroople
  • A propos
    • Ce qui nous anime
    • Nos bureaux
  • Services de cybersécurité
    • la Sécurité offensive
    • la Cyberdéfense Managée
      • Gestion de la surface d'attaque externe
      • Threat Exposure Management
      • SOC & CERT Managé
    • Conseil en cybersécurité et GRC
      • CISO As A Service
      • Gestion de crise cyber
      • Gestion des risques tiers TIC
      • Conformité réglementaire
    • Formation
      • Programme de formation en cybersécurité | Conforme DORA
      • Programme de formation en cybersécurité | Conforme NIS2
      • Exercice de Cybercrise : Formation immersive pour le COMEX et DSI
  • Carrières
  • Ressources
    • Blog
    • Cyber Talk
    • Renseignements sur les cybermenaces
    • Communiqués de presse
  • Contact
    • Changer la langue en English (UK)

Catégorie : GRC

Gouvernance, risques et conformité cybersécurité — NIS2, DORA, ISO 27001 et EBIOS RM. Conseils pratiques, audits et cadres réglementaires pour aider les organisations à bâtir une posture de conformité résiliente.

15 novembre 202515 novembre 2025GRC

La bibliothèque stratégique du RSSI - 12 livres essentiels

Dans un rôle où chaque décision peut faire basculer une crise, où chaque signal faible peut devenir une brèche, et où chaque conseil [...]

14 novembre 202514 novembre 2025GRC

Sécurité cognitive : Une nouvelle surface de risque pour les organisations

Le récent rapport de l'OTAN sur la sécurité cognitive (Responding to Cognitive Security Challenges) met en évidence un changement dans le paysage des menaces : les attaques ne ciblent plus [...]

18 octobre 202519 octobre 2025GRC

Les dieux du cyber-panthéon : Mythes modernes et châtiments numériques

Des Titans du nuage aux anti-Cassandres, six mythes modernes révèlent le même péché originel : croire que la technologie nous protège [...]
20 septembre 202525 septembre 2025GRC

Règlementation européenne : arbitrer entre coûts, conformité et compétitivité

Vous êtes un chef d'entreprise. Votre comité d'audit demande une feuille de route claire jusqu'en 2026, votre DSI exige des investissements accrus, [...]
Combien de violations de données
8 septembre 20252 juin 2026GRC

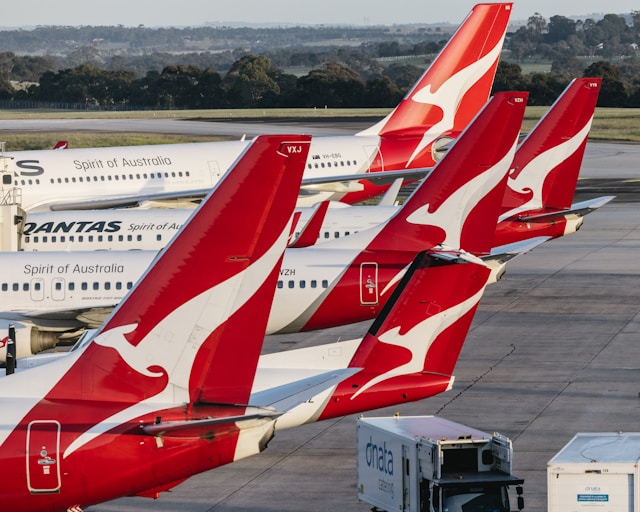
Cyberattaque Qantas : 5,7 millions de clients piégés, 313K€ de bonus supprimés pour le top management.

Lorsqu'une violation de données touche 5,7 millions de clients et ébranle la gouvernance d'entreprise, même la salle du conseil d'administration en ressent les effets. Le 30 juin 2025, [...]

10 avril 202522 août 2025GRC

Cinq leçons clés de DORA pour les fournisseurs de TIC

Transformer la contrainte réglementaire en avantage stratégique L'introduction de la loi européenne sur la résilience opérationnelle numérique (DORA) marque un changement majeur pour les TIC [...]

23 juin 202416 août 2026GRC

Comment se mettre en conformité avec le DORA ?

Lockbit : de la Genèse au Jugement dernier Comment se mettre en conformité avec la loi DORA ? Un guide pour les professionnels de la cybersécurité Faites défiler vers le bas Dans le secteur financier [...]

30 avril 202423 mai 2026GRC

5 questions qu’un RSSI devrait se poser avant de prendre un nouveau poste

5 questions que les RSSI doivent se poser avant d'accepter un nouvel emploi 5 questions que les RSSI doivent se poser avant d'accepter un nouvel emploi Défiler vers le bas [...]
7 février 202426 juillet 2024GRC

NIST CSF vs. ISO 27001

NIST CSF vs ISO 27001 NIST CSF vs ISO 27001 Quelle norme de conformité choisir ? Faites défiler vers le bas ISO 27001 et NIST [...]
14 janvier 202425 mars 2025GRC

Assurance cybernétique : une couverture réduite pour des coûts accrus.

Assurance cybernétique Une couverture réduite pour des coûts accrus Défilement vers le bas Avec l'augmentation des cybermenaces, les organisations sont désormais encouragées à investir dans [...]

Pagination des publications

< 1 2 3 >

Fièrement propulsé par WordPress

Entreprise

A propos

Ce qui nous anime

Nos bureaux

Mentions légales

Protection des données

Contact

Services

la Sécurité offensive

Cyberdéfense gérée

Conseil en cybersécurité et GRC

Formation

Ressources

Blog

Communiqués de presse

Carrières

Offres d'emploi

Stroople Cybersécurité

Membre de Cybermalveillance.gouv.fr, titulaire du ExpertCyber, et Certifié Qualiopi pour les activités de formation.

© 2021–2026 Stroople – SAS au capital de 1 300 000 € – 121 Rue d’Aguesseau, 92410 Boulogne-Billancourt, France – N° SIRET 92531165600019

Stroople
Close menu
  • A propos
    • Ce qui nous anime
    • Nos bureaux
  • Services de cybersécurité
    • la Sécurité offensive
    • la Cyberdéfense Managée
      • Gestion de la surface d'attaque externe
      • Threat Exposure Management
      • SOC & CERT Managé
    • Conseil en cybersécurité et GRC
      • CISO As A Service
      • Gestion de crise cyber
      • Gestion des risques tiers TIC
      • Conformité réglementaire
    • Formation
      • Programme de formation en cybersécurité | Conforme DORA
      • Programme de formation en cybersécurité | Conforme NIS2
      • Exercice de Cybercrise : Formation immersive pour le COMEX et DSI
  • Carrières
  • Ressources
    • Blog
    • Cyber Talk
    • Renseignements sur les cybermenaces
    • Communiqués de presse
  • Contact
    • Changer la langue en English (UK)